
Главное за минуту
- В Cyber Verification Program теперь три уровня доступа для задач кибербезопасности.
- Red Team Access доступен только организациям и только для проверки систем, на которую есть разрешение.
- Заявителей проверят и попросят подтвердить меры безопасности для выбранного уровня.
Что произошло
Anthropic объявила о запуске расширенной Cyber Verification Program (CVP), программы доступа для специалистов по кибербезопасности. Теперь в ней три уровня: команды могут подать заявку на тот, который соответствует их работе. Программа открывает подходящим под требования специалистам расширенные возможности для задач кибербезопасности и предусматривает меньше блокировок со стороны классификаторов, которые определяют, нужно ли ограничить действие.
Каждый уровень включает доступ к Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 и будущим новым моделям. Поэтому при выборе уровня нужно смотреть прежде всего на разрешённые сценарии работы: перечисленные модели доступны на каждом из них. Уровни называются Defense Access, Red Team Access и Specialized Access.
Заявка не означает автоматического допуска. Anthropic проверит всех заявителей и запросит подтверждение мер безопасности, необходимых для выбранного уровня. Если планируешь участие, сначала сопоставь рабочую задачу с условиями программы и выясни, какие подтверждения сможет предоставить твоя организация.
Кого касается расширенный доступ
Defense Access предназначен для защитной работы. В источнике перечислены задачи центров безопасности, реагирование на инциденты, обратная разработка вредоносного ПО, то есть разбор его устройства, а также анализ и проверка уязвимостей. Это конкретные направления работы команды безопасности, на которые стоит ориентироваться при выборе уровня.
Red Team Access добавляет к защитным задачам разрешённое тестирование на проникновение и работу красных команд, которые проверяют защиту в рамках согласованных испытаний. Сейчас этот уровень доступен только организациям. Индивидуальные исследователи подать заявку на него не могут. Если работаешь самостоятельно, не рассчитывай на этот уровень только потому, что твои задачи соответствуют его описанию.
Если ты предприниматель, практический вопрос для обсуждения с командой звучит так: нужен доступ для защиты или ещё и для разрешённой проверки систем? Это поможет выбрать между описанными сценариями Defense Access и Red Team Access. Если ты маркетолог или дизайнер, сначала уточни, связана ли твоя задача с перечисленной работой по безопасности: объявление адресовано именно этой профессиональной области.
Для участников Project Glasswing предусмотрен переход на Specialized Access. Повторное одобрение для текущих моделей им не потребуется. Если твоя организация уже участвует в Project Glasswing, учитывай это условие отдельно от общего описания подачи заявок.
Условия доступа и сохраняющиеся ограничения
| Сценарий | Условие |
|---|---|
| Тестирование на Red Team Access | Только системы, на проверку которых у организации есть разрешение. |
| Участие в Red Team Access | Только организации; индивидуальные исследователи не допускаются. |
| Блокировки на Red Team Access | Сохраняются для действий, способных причинить физический вред или вызвать массовые нарушения работы. |
| Хранение данных в CVP | Обязательно для организаций; предусмотрено временное исключение для указанного в источнике доступа без хранения данных. |
Что известно об условиях и ограничениях
На Red Team Access организация может проверять только системы, на тестирование которых у неё есть разрешение. Условие распространяется в том числе на ИТ-системы в критически важных отраслях. Перед выбором этого уровня стоит определить границы разрешённой проверки: сам доступ к модели не заменяет разрешения владельца системы.
Блокировки на Red Team Access сохраняются для действий, которые способны причинить физический вред или вызвать массовые нарушения работы. Поэтому расширенный доступ нельзя воспринимать как отсутствие ограничений: Anthropic прямо описывает категории действий, которые продолжат блокироваться в реальном времени.
Для организаций в программе требуется хранение данных. Anthropic объясняет это необходимостью отслеживать злоупотребления в киберсфере. Если рассматриваешь CVP для рабочих материалов, обсуди это условие с теми, кто отвечает в организации за обращение с данными, до подачи заявки.
Есть временное исключение: до появления EFS организации, уже имеющие доступ к Claude Fable 5.1 или Claude Mythos 5.1 без хранения данных, могут использовать CVP также без хранения данных. Не переноси это условие на любую заявку: оно привязано к указанному доступу и ограничено появлением EFS.
Что можно проверить сейчас
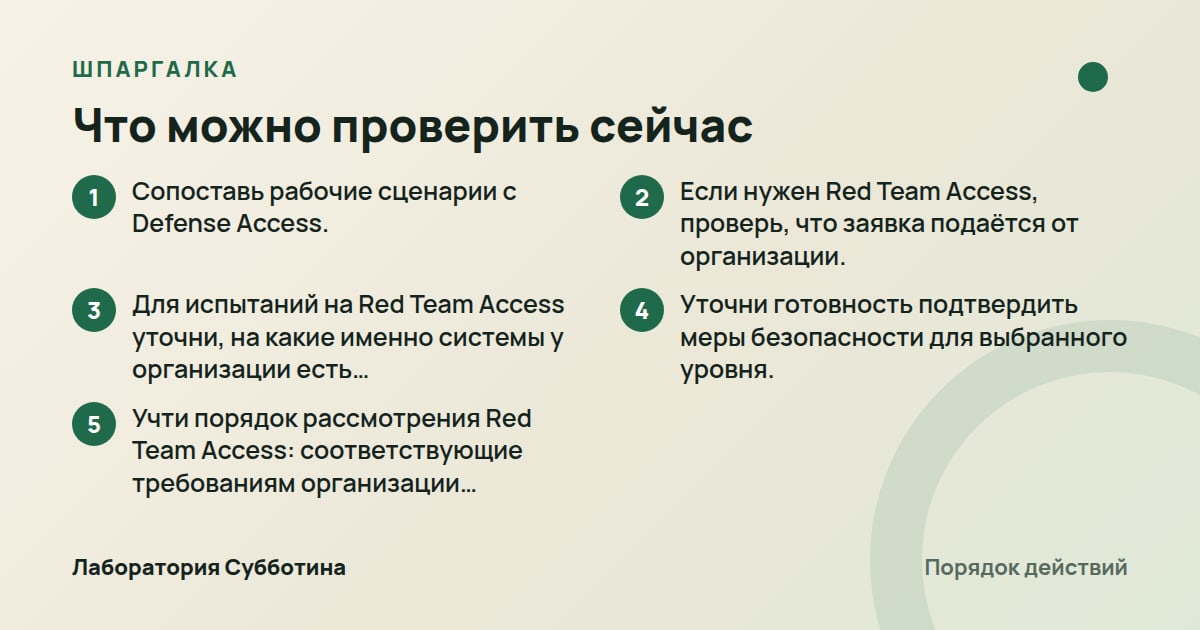
Начни с описания задачи, под которую нужен доступ. Затем проверь условия участия, разрешения на тестирование и требования к данным. Такой порядок поможет сформулировать заявку в терминах программы: защитная работа, разрешённые испытания и необходимые меры безопасности.
- Сопоставь рабочие сценарии с Defense Access. Если речь о реагировании на инциденты, анализе вредоносного ПО или проверке уязвимостей, эти направления прямо перечислены в описании уровня.
- Если нужен Red Team Access, проверь, что заявка подаётся от организации. Для индивидуальных исследователей этот уровень сейчас недоступен, даже если интересующая задача относится к разрешённому тестированию.
- Для испытаний на Red Team Access уточни, на какие именно системы у организации есть разрешение. Не считай одобрение участия в программе разрешением проверять произвольную систему.
- Уточни готовность подтвердить меры безопасности для выбранного уровня. Проверка заявителя и запрос подтверждений входят в процедуру подачи заявки, поэтому одного описания интереса к моделям недостаточно.
- Учти порядок рассмотрения Red Team Access: соответствующие требованиям организации получат Defense Access, пока Anthropic рассматривает заявку. Это условие относится именно к организациям, которые отвечают требованиям.
Что пока неизвестно
В источнике не указаны стоимость участия, численные лимиты использования и сроки рассмотрения заявок. Поэтому по этому объявлению нельзя оценить бюджет участия или назвать дату получения нужного уровня. Доступность программы и условия оплаты из России также в источнике не указаны.
Для Specialized Access описан переход участников Project Glasswing без повторного одобрения текущих моделей. Полные условия допуска других организаций в источнике не указаны. Не стоит делать вывод, что этот уровень можно получить на тех же условиях, что Defense Access или Red Team Access.
В источнике не указаны расшифровка EFS и дата его появления. Известно только, что с его доступностью связано окончание описанного исключения для использования CVP без хранения данных. Также в источнике не указаны срок хранения данных и полный перечень подтверждений безопасности для каждого уровня.
Частые вопросы
Можно ли получить Red Team Access как независимый специалист?
Сейчас этот уровень предназначен только для организаций. Индивидуальные исследователи не допускаются. Отдельные условия участия независимых специалистов в других уровнях в источнике не указаны.
Нужно ли выбирать уровень ради конкретной модели Claude?
Каждый уровень включает Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 и будущие новые модели. Выбирай уровень по рабочему сценарию и условиям допуска, а не по различиям в этом перечне.
Что будет доступно во время рассмотрения Red Team Access?
Соответствующие требованиям организации получат Defense Access на время рассмотрения заявки. Срок рассмотрения в источнике не указан, поэтому заранее назвать длительность этого периода нельзя.
Можно ли участвовать без хранения данных?
Общее правило требует хранения данных. До появления EFS действует исключение для организаций с доступом к Claude Fable 5.1 или Claude Mythos 5.1 без хранения данных: они могут использовать CVP на таком же условии.
Расширенный доступ убирает все блокировки?
Нет. На Red Team Access продолжают действовать блокировки действий, способных причинить физический вред или вызвать массовые нарушения работы. Кроме того, тестировать можно только системы, на проверку которых у организации есть разрешение.
Источники и проверка
- Expanding the Cyber Verification Program, anthropic.com (первоисточник). Прочитано 6 октября 2026.
Подготовлено с помощью ИИ по первоисточникам. Публикацию одобрил человек. Если нашёл ошибку, напиши через контакты.