
Главное за минуту
- Начни с автоматических тестов и статического анализа, затем проверь назначение и архитектуру кода.
- Проверь правила доступа: RLS в Supabase и Security Rules в Firebase.
- Проверь зависимости и подготовь план действий при инциденте с каналами связи и откатом.
С чего начать проверку приложения, собранного нейросетью
Перед запуском приложения из ИИ-кода запусти автоматические тесты и статический анализ, проверь зависимости и правила доступа к данным. Затем проверь логику приложения и подготовь план реагирования на сбои: эти задачи входят в рекомендации GitHub, OWASP и платформ для запуска.
- Проверь выполнение автоматических тестов и статического анализа.
- Проверь соответствие кода назначению и архитектуре проекта.
- Проверь новые зависимости, их происхождение и сопровождение.
- Передай сложные или чувствительные изменения на проверку коллегам.
Что означает проверка кода перед запуском
GitHub рекомендует начинать с автоматических тестов и статического анализа, то есть проверки кода инструментами анализа. После этого нужно оценить, подходит ли созданный код назначению приложения и его архитектуре. Для тебя это отдельные вопросы: что показали инструменты и соответствует ли предложенное решение устройству проекта.
При оценке качества GitHub предлагает смотреть на читаемость, удобство сопровождения и понятность названий. Проверка касается не одного результата работы приложения: созданный код должен быть понятен тем, кто будет его читать и менять. Эти признаки стоит обсуждать при разборе изменений, предложенных нейросетью.
Какие ошибки искать именно в ИИ-коде
Среди характерных ошибок GitHub выделяет выдуманные API, проигнорированные ограничения и неверную логику. API здесь означает интерфейс, через который код обращается к другой части программы или сервису. Проверь, существует ли предложенный интерфейс и не противоречит ли решение ограничениям проекта.
Сложные и чувствительные изменения GitHub рекомендует отдавать коллегам на проверку. Это относится к оценке самих изменений, а не к выбору инструмента генерации: предметом разбора остаётся код, который предполагается включить в приложение.
Подготовь рабочую среду и ограничь возможности ИИ-агента
OWASP рекомендует запускать ИИ-агентов для программирования в изолированных средах и ограничивать их контекст материалами, необходимыми для задачи. Подготовка среды относится к работе над приложением ещё до проверки готового результата.
Где запускать агента
В качестве изолированных сред OWASP перечисляет контейнеры разработки, оболочки с ограничениями, виртуальные машины и временные облачные рабочие пространства. Выбери подходящий вариант из этих способов изоляции, если используешь агента, который работает с файлами и инструментами разработки.
Для Firebase рекомендуется разделить проекты разработки, предварительного тестирования и рабочего приложения. Предварительное тестирование здесь означает отдельную среду перед рабочим запуском. В рекомендациях речь идёт именно об отдельных проектах Firebase для этих назначений.
Какие материалы давать агенту
Контекст агента рекомендуется ограничивать минимальным набором файлов и содержимого, нужным для задачи. При этом содержимое репозитория, которое обрабатывает агент, OWASP предлагает считать недоверенным вводом. В перечень входят задачи, запросы на слияние, комментарии и README.
- Ограничь контекст агента файлами, необходимыми для текущей задачи.
- Проведи аудит подключённых MCP-серверов, через которые агент получает доступ к инструментам.
- Составь список разрешённых серверов и инструментов.
- Включи изменения файлов правил агента в проверку кода с явным одобрением.
Почему нужно проверять правила агента
OWASP рекомендует проверять изменения файлов правил агента вместе с кодом и требовать явного одобрения таких изменений. Не оставляй эти файлы за пределами разбора: рекомендация распространяется на инструкции, которые определяют дальнейшую работу агента с проектом.
Пошагово проверь изменения до их включения в проект
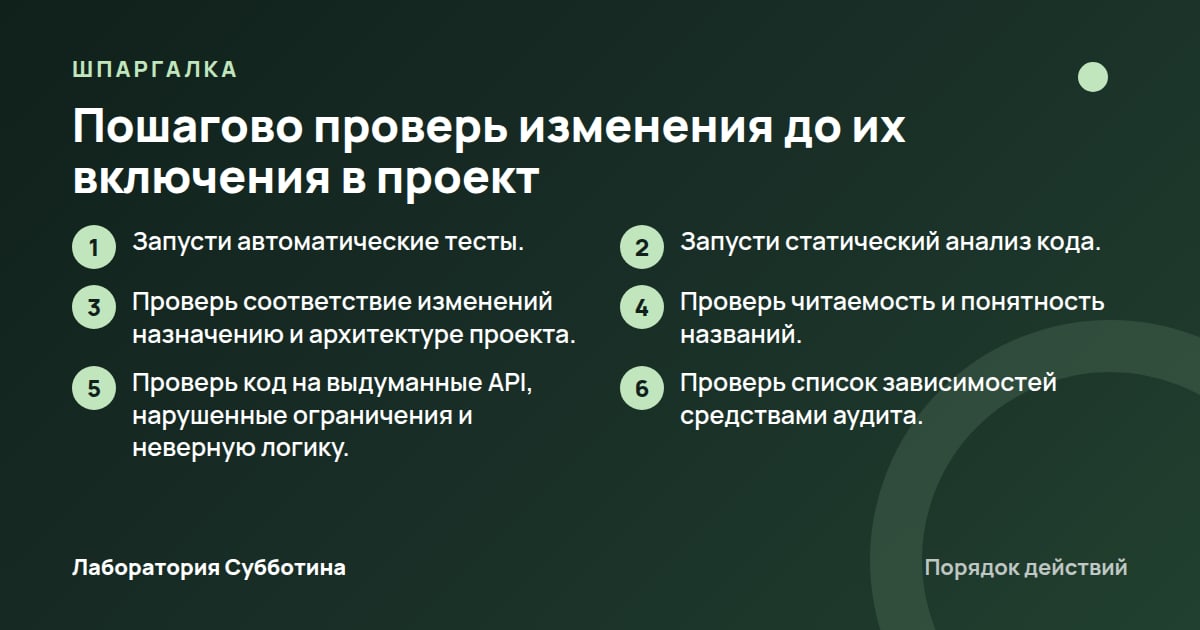
GitHub задаёт последовательность проверки ИИ-кода: сначала автоматические инструменты, затем соответствие назначению и архитектуре. Проверку зависимостей OWASP рекомендует выполнять до слияния изменений, то есть до включения предложенного кода в общую версию проекта.
- Запусти автоматические тесты.
- Запусти статический анализ кода.
- Проверь соответствие изменений назначению и архитектуре проекта.
- Проверь читаемость и понятность названий.
- Проверь код на выдуманные API, нарушенные ограничения и неверную логику.
- Проверь список зависимостей средствами аудита.
- Проверь совместимость лицензий.
- Передай сложные или чувствительные изменения коллегам.
Что поручить автоматическим проверкам
В CI, системе автоматических проверок изменений, GitHub рекомендует настроить проверки стиля, линтинг, безопасность, качество кода и покрытие тестами. Линтинг проверяет код по заданным правилам, а покрытие показывает, какие его части затрагивают тесты. В рекомендациях эти проверки перечислены как отдельные направления.
Что проверить в лицензиях
GitHub рекомендует избегать кода и зависимостей с лицензиями, несовместимыми с лицензией проекта. В качестве примеров источник приводит AGPL-3.0 в проекте под MIT и зависимости без объявленной лицензии. Проверяй лицензию нового компонента вместе с его техническими свойствами.
Что должно попасть на ручную проверку
При ручном разборе вернись к назначению приложения и ограничениям проекта. GitHub отдельно называет неверную логику и проигнорированные ограничения среди ошибок ИИ-кода. Если изменение сложное или чувствительное, рекомендация источника состоит в дополнительной проверке коллегами.
Проверь пакеты, которые предложила нейросеть
До установки предложенного ИИ пакета OWASP рекомендует проверить его наличие в публичном реестре. Дальше нужно изучить страницу пакета, число скачиваний, историю сопровождающего и дату создания. Названия из ответа нейросети недостаточно для выбора зависимости.
Какие признаки пакета требуют внимания
OWASP называет подозрительными признаками очень малое число скачиваний, возраст менее 30 дней и единственного сопровождающего, у которого нет других пакетов. Это именно признаки для внимательной проверки. Формулировка источника не превращает один из них в готовый вывод о безопасности зависимости.
GitHub дополняет проверку вопросами об активности сопровождения, происхождении и участниках разработки. При выборе новой зависимости нужно рассмотреть, кто её поддерживает и откуда она появилась, а также убедиться, что пакет существует и сопровождается.
- Проверь наличие пакета в публичном реестре.
- Проверь число скачиваний и дату создания.
- Проверь историю сопровождающего.
- Проверь происхождение и участников новой зависимости.
Когда запускать аудит зависимостей
OWASP рекомендует проверять средствами аудита каждый созданный ИИ список зависимостей перед слиянием изменений. Среди инструментов указаны npm audit, pip audit, govulncheck и cargo audit. Выбирай инструмент, соответствующий зависимостям проекта, из предусмотренных для них средств проверки.
Зависимости рекомендуется закреплять на конкретных версиях. Их обновление OWASP предлагает проводить через обычный процесс управления зависимостями, а не через предложения ИИ. В проверке проекта разделяй выбранную версию пакета и последующие решения о её обновлении.
Что фактически проверяет npm audit
Команда npm audit отправляет описание зависимостей проекта в реестр по умолчанию и запрашивает отчёт об известных уязвимостях. Это описание области проверки: результат относится к известным уязвимостям зависимостей, перечисленных в проекте. Учитывай также сам факт передачи описания зависимостей реестру.
Разберись с результатами npm audit и автоисправлением
Некоторые уязвимости npm не может исправить автоматически: для них требуется ручное вмешательство или проверка. Поэтому после получения отчёта нужно разбирать найденные проблемы и доступные действия, а не рассчитывать на один способ исправления.
Как прочитать завершение проверки
Если npm audit не находит уязвимостей, команда завершается с кодом 0. При этом параметр --audit-level меняет порог, при котором команда считается завершившейся с ошибкой, но не фильтрует содержимое отчёта. Порог ошибки и перечень показанных находок имеют разное назначение.
Начиная с версии 7 npm использует Bulk Advisory для ускорения расчёта результатов аудита. Если этот механизм возвращает ошибку или некорректные данные, npm обращается к Quick Audit. По документации такой запасной вариант в большинстве случаев существенно медленнее.
Какие команды исправления различаются
Команда npm audit fix проверяет проект и автоматически устанавливает совместимые обновления уязвимых зависимостей. Вариант --package-lock-only обновляет файл фиксации зависимостей, не изменяя node_modules, папку установленных пакетов. Выбор команды зависит от того, какие изменения ты собираешься внести.
- Запусти npm audit fix --dry-run --json для просмотра предполагаемых действий и сведений об установке.
- Запусти npm audit fix для установки совместимых обновлений уязвимых зависимостей.
- Используй npm audit fix --package-lock-only для обновления файла фиксации без изменения node_modules.
Почему --force требует отдельного решения
Параметр --force разрешает npm audit fix устанавливать модули вне указанного в проекте диапазона зависимостей. Это включает изменения SemVer-major, то есть переходы между основными версиями по правилам нумерации SemVer. У параметра шире разрешённый диапазон изменений, чем у установки совместимых обновлений.
Закрой доступ к данным в Supabase и Firebase
Проверка данных зависит от используемой платформы. Supabase рекомендует включить RLS на всех таблицах, а Firebase предлагает начинать настройку правил безопасности с запрета доступа и добавлять разрешения к конкретным ресурсам по мере разработки.
Что проверить в таблицах Supabase
RLS означает защиту на уровне строк. Supabase рекомендует включить её на всех таблицах через Database > Tables. Важны и подходящие политики доступа: по предупреждению сервиса, таблицы без RLS с разумными политиками позволяют любому клиенту читать и изменять данные.
Supabase также рекомендует включить SSL Enforcement в Database > Settings > SSL Configuration. Это отдельная настройка в рекомендациях перед запуском. Не смешивай её с проверкой политик таблиц: источник указывает для неё собственное действие в панели управления.
- Открой Database > Tables.
- Включи RLS на всех таблицах.
- Проверь наличие подходящих политик доступа.
- Включи SSL Enforcement в Database > Settings > SSL Configuration.
Как начать настройку правил Firebase
Для Cloud Firestore, Realtime Database и Cloud Storage Firebase рекомендует сначала запретить доступ правилами безопасности. Затем по мере разработки нужно добавлять правила, разрешающие доступ к конкретным ресурсам. Для нового типа документа или структуры пути источник рекомендует сначала написать правило безопасности.
Для каждого сервиса, который поддерживает App Check, Firebase рекомендует включить эту функцию. Её назначение в рекомендации состоит в ограничении доступа к серверным сервисам своими приложениями. Условие о поддержке относится к конкретному сервису Firebase.
Что означает ключ API Firebase
Ключи API сервисов Firebase идентифицируют проект и приложение. Авторизацию, то есть определение разрешённого доступа, обеспечивают Google Cloud IAM, Firebase Security Rules и App Check. Поэтому при проверке доступа нужно смотреть на предусмотренные для него механизмы.
Если приложение использует другие API, Firebase рекомендует отдельный ключ с ограничением на соответствующий API. В примерах названы Places API для Maps и Gemini Developer API. Эта рекомендация относится к API вне Firebase и не меняет описанную роль ключей Firebase.
Проверь вход, письма и сохранность пользовательского доступа
Настройки входа включают защиту аккаунта платформы, срок одноразовых паролей и особенности выбранного способа аутентификации. У Supabase и Firebase эти рекомендации относятся к разным настройкам и условиям использования.
Как защитить аккаунт и настроить одноразовые пароли
Для аккаунта Supabase рекомендуется включить многофакторную аутентификацию, то есть дополнительное подтверждение входа. Для одноразовых паролей Supabase рекомендует срок действия 3600 секунд (1 час) или меньше. Значение задаётся в Authentication > Providers; рекомендация по сроку приведена на дату проверки, 22 октября 2026 года.
- Включи многофакторную аутентификацию аккаунта Supabase.
- Открой Authentication > Providers.
- Установи срок действия одноразовых паролей с учётом рекомендации сервиса.
Какой лимит писем учесть при регистрации
По состоянию на 22 октября 2026 года при использовании собственного SMTP-провайдера стандартный лимит писем аутентификации Supabase составляет 30 новых пользователей в час. SMTP-провайдер здесь означает сервис отправки писем. Условие относится к этой конфигурации, а не к регистрации в произвольном приложении.
Что учесть при входе через Firebase
Для дополнительной защиты входа поддержку многофакторной аутентификации можно добавить переходом на Google Cloud Identity Platform. Если эта возможность нужна проекту, проверь актуальные условия перехода на официальной странице: рекомендация Firebase связывает её с указанным продуктом.
Данные анонимной аутентификации Firebase не сохраняются при очистке локального хранилища или смене устройства. Локальное хранилище здесь относится к данным на устройстве пользователя. Учитывай эти условия при оценке того, подходит ли приложению анонимный способ входа.
Выбери проверку Lovable с учётом её возможностей
Lovable различает базовую и глубокую проверку безопасности. Базовая проверка ищет распространённые проблемы конфигурации и авторизации, но не анализирует код приложения на логические ошибки и уязвимости, специфичные для его реализации.
Что происходит при публикации
По данным на 22 октября 2026 года при публикации Lovable автоматически запускает фоновую проверку безопасности примерно за 10–15 секунд. Базовая проверка доступна всем пользователям. Она ищет ошибки конфигурации базы, отсутствующие политики RLS и пробелы авторизации.
Проверка может завершиться успешно, вернуть предупреждения или отметить критические проблемы. Администраторы могут настроить блокировку публикации до устранения критических проблем. Такая блокировка зависит от настройки администратора, а не следует автоматически из самого наличия находки.
- Проверь, завершилось ли сканирование успешно.
- Просмотри предупреждения, если проверка их вернула.
- Устрани критические проблемы, блокирующие публикацию по настройке администратора.
Когда нужна глубокая проверка
Глубокая проверка представляет собой полный ИИ-анализ кодовой базы и, по данным на 22 октября 2026 года, занимает примерно 2–4 минуты. Lovable рекомендует запускать её перед публичным запуском, при работе с чувствительными данными и при значительных изменениях архитектуры.
По условиям на дату проверки администраторы рабочих пространств Enterprise могут назначать автоматические глубокие проверки всех проектов еженедельно или ежемесячно. Отдельно от этих сканирований проверки зависимостей выполняются при каждом изменении зависимостей приложения.
Что делает автоисправление
Автоисправление доступно на всех тарифах и включается по желанию. По описанию Lovable, оно устраняет простые проблемы низкого риска, внося изменения без нарушения работы приложения. Условия доступности приведены на 22 октября 2026 года; область действия касается описанных простых находок.
Память безопасности Lovable можно редактировать напрямую, чтобы дать агенту контекст создаваемого приложения. Это предусмотренный сервисом способ сообщить такой контекст. Он существует отдельно от выбора базового или глубокого сканирования.
Учти нагрузку, расходы и ограничения тарифов
Подготовка к запуску включает нагрузочное тестирование и настройки использования ресурсов. Supabase рекомендует проводить нагрузочные тесты предпочтительно в тестовом окружении, а Firebase предлагает ограничивать число экземпляров функций и включать бюджетные уведомления.
Как подготовиться к нагрузке
По условиям на 22 октября 2026 года клиентам Supabase на Team и Enterprise при ожидаемой высокой нагрузке рекомендуется обратиться в поддержку минимум за 2 недели. В примерах названы рабочий запуск, тяжёлое нагрузочное тестирование и длительное высокое использование ресурсов.
Для защиты от больших счетов при атаке Firebase предлагает ограничивать число одновременных экземпляров функции с учётом обычной нагрузки приложения. Бюджетные уведомления рекомендуется настроить, чтобы получать сообщения, когда использование ресурсов превышает ожидания.
- Проведи нагрузочное тестирование предпочтительно в тестовом окружении.
- Ограничь число одновременных экземпляров функции Firebase по обычной нагрузке приложения.
- Настрой бюджетные уведомления Firebase.
Когда Free Plan Supabase может не подойти
По условиям на дату проверки приложения Supabase Free Plan могут приостанавливаться при низкой активности в течение 7 дней. Переход на Pro гарантирует, что проект не будет приостановлен из-за неактивности. Эта гарантия относится к указанной причине приостановки.
Резервные копии баз данных проектов Free Plan недоступны для скачивания. Если для проекта важна такая возможность, учти это ограничение при выборе тарифа и проверь текущие условия на официальной странице Supabase. Условие приведено на 22 октября 2026 года.
Что учесть для восстановления и размещения
Если ожидаемый размер базы больше 4 GB, Supabase рекомендует включить Point in Time Recovery (PITR), восстановление на момент времени, в Settings > Add-ons. Порог в рекомендации приведён по состоянию на 22 октября 2026 года и относится к ожидаемому размеру базы.
Vercel рекомендует размещать Function, серверную функцию приложения, в том же регионе, что и исходный API или база данных. Автоматическое переключение Functions при отказе для защиты от региональных сбоев предусмотрено только для Enterprise по условиям на дату проверки.
Ограничения и доступность функций на 22 октября 2026 года
| Сервис и возможность | Условие или ограничение |
|---|---|
| Supabase: срок одноразового пароля | Рекомендуется 3600 секунд (1 час) или меньше. |
| Supabase: письма через собственный SMTP | Стандартный лимит: 30 новых пользователей в час. |
| Supabase: Free Plan | Возможна приостановка при низкой активности в течение 7 дней; резервные копии недоступны для скачивания. |
| Supabase: Pro | Проект не приостанавливается из-за неактивности. |
| Vercel: SAML SSO | Дополнение Pro либо Enterprise; включение только для Owner. |
| Vercel: SCIM и Audit Logs | Enterprise; только для Owner. |
| Vercel: Observability Plus | Pro и Enterprise. |
| Lovable: базовая проверка | Доступна всем пользователям, запускается автоматически, занимает примерно 10–15 секунд. |
| Lovable: глубокая проверка | Занимает примерно 2–4 минуты. |
| Lovable: автоисправление | Доступно на всех тарифах, включается по желанию. |
Подготовь действия при проблемах после публикации
Vercel рекомендует до запуска определить план реагирования на инциденты. В него входят порядок привлечения ответственных, каналы связи и способы отката развёртываний, то есть возврата к предыдущей опубликованной версии.
Что настроить для доступа команды
Deployment Protection рекомендуется включить для предотвращения несанкционированного доступа к развёртываниям. Для командного входа Vercel предлагает SAML SSO, единый вход: на 22 октября 2026 года он доступен как дополнение Pro либо на Enterprise, а включение предусмотрено только для роли Owner.
SCIM, механизм управления учётными записями команды, предусмотрен для Enterprise и только для роли Owner. Такие же условия тарифа и роли указаны для Audit Logs, журналов отслеживания действий участников команды. Проверь доступность нужной функции для своего проекта перед настройкой.
Что использовать для разбора ошибок
Observability Plus в Vercel предназначен для отладки, оптимизации производительности, исследования ошибок и мониторинга трафика. По условиям на 22 октября 2026 года он доступен на Pro и Enterprise. Если планируешь использовать эти возможности при разборе проблем, проверь актуальную доступность на странице сервиса.
Когда аудит зависимостей не может исправить уязвимость автоматически, документация npm предусматривает ручное вмешательство или проверку. Для сложных и чувствительных изменений GitHub рекомендует разбор коллегами. Эти действия стоит учитывать вместе с автоматическими инструментами.
- Определи порядок привлечения ответственных при инциденте.
- Определи каналы связи команды.
- Определи способ отката развёртывания.
- Включи Deployment Protection.
Что перепроверить на официальных страницах
Перед запуском проверь действующие условия нужных функций: доступность на тарифе, требуемую роль и ограничения использования. В приведённых рекомендациях такие условия есть у командных возможностей Vercel, автоматических глубоких проверок Lovable и отдельных возможностей Supabase.
Для выбора тарифа открой официальную страницу цен соответствующего сервиса. При сопоставлении вариантов ориентируйся на нужные проекту возможности: защита от приостановки из-за неактивности, командные журналы или автоматическое переключение функций имеют разные условия доступности.
Частые вопросы
Достаточно ли успешной базовой проверки Lovable?
Базовая проверка не анализирует код на логические ошибки и уязвимости, специфичные для реализации приложения. Перед публичным запуском Lovable рекомендует глубокую проверку; GitHub рекомендует проверять соответствие кода назначению и архитектуре проекта.
Что проверить первым, если приложение уже собрано?
GitHub рекомендует сначала запустить автоматические тесты и статический анализ. Следующим шагом проверь, соответствует ли созданный ИИ код назначению и архитектуре проекта. Это последовательность проверки кода, указанная в рекомендациях источника.
Нужно ли проверять пакет, если нейросеть уверенно его рекомендует?
До установки проверь наличие пакета в публичном реестре, скачивания, дату создания и историю сопровождающего. OWASP выделяет малое число скачиваний, возраст менее 30 дней и единственного сопровождающего без других пакетов как подозрительные признаки.
Что означает код 0 после npm audit?
Команда завершается с кодом 0, если уязвимости не найдены. npm audit запрашивает у реестра отчёт об известных уязвимостях зависимостей проекта. Именно к этой проверке относится результат команды.
Почему npm audit fix не исправил найденную проблему?
Некоторые уязвимости требуют ручного вмешательства или проверки и не исправляются автоматически. Обычный npm audit fix устанавливает совместимые обновления, а --force разрешает выходить за заданный диапазон зависимостей, включая изменения SemVer-major.
Ключ API Firebase сам определяет доступ к данным?
Ключи API сервисов Firebase идентифицируют проект и приложение. Авторизацию обеспечивают Google Cloud IAM, Firebase Security Rules и App Check. Для других API Firebase рекомендует отдельный ключ, ограниченный соответствующим API.
Что учесть, если пользователи входят анонимно через Firebase?
Данные анонимной аутентификации не сохраняются при очистке локального хранилища или смене устройства. Проверь, подходят ли эти условия сценарию приложения. Это ограничение относится к анонимному способу аутентификации Firebase.
Как подготовиться к сбою после запуска?
До публикации определи план реагирования: кого привлекать при инциденте, через какие каналы связываться и как откатывать развёртывание. Именно эти составляющие Vercel рекомендует включить в план команды перед запуском.
Источники и проверка
- Production Checklist | Supabase Docs, supabase.com (первоисточник). Прочитано 22 октября 2026.
- Secure Coding with AI Cheat Sheet¶, cheatsheetseries.owasp.org (первоисточник). Прочитано 22 октября 2026.
- Firebase security checklist, firebase.google.com (первоисточник). Прочитано 22 октября 2026.
- npm-audit | npm Docs, docs.npmjs.com (первоисточник). Прочитано 22 октября 2026.
- Production checklist for launch, vercel.com (первоисточник). Прочитано 22 октября 2026.
- Review AI-generated code - GitHub Docs, docs.github.com (первоисточник). Прочитано 22 октября 2026.
- How Lovable protects your apps automatically | Lovable, lovable.dev (первоисточник). Прочитано 22 октября 2026.
Подготовлено с помощью ИИ по первоисточникам и проверено автоматически: факты, числа и цитаты сверены с источниками. Человек статью перед выходом не читал. Если нашёл ошибку, напиши через контакты.